Teslim edilebilirlik
Cold Email İçin SPF, DKIM ve DMARC
Üç temel email kimlik doğrulama mekanizmasının ve birlikte nasıl çalıştıklarının pratik bir açıklaması.
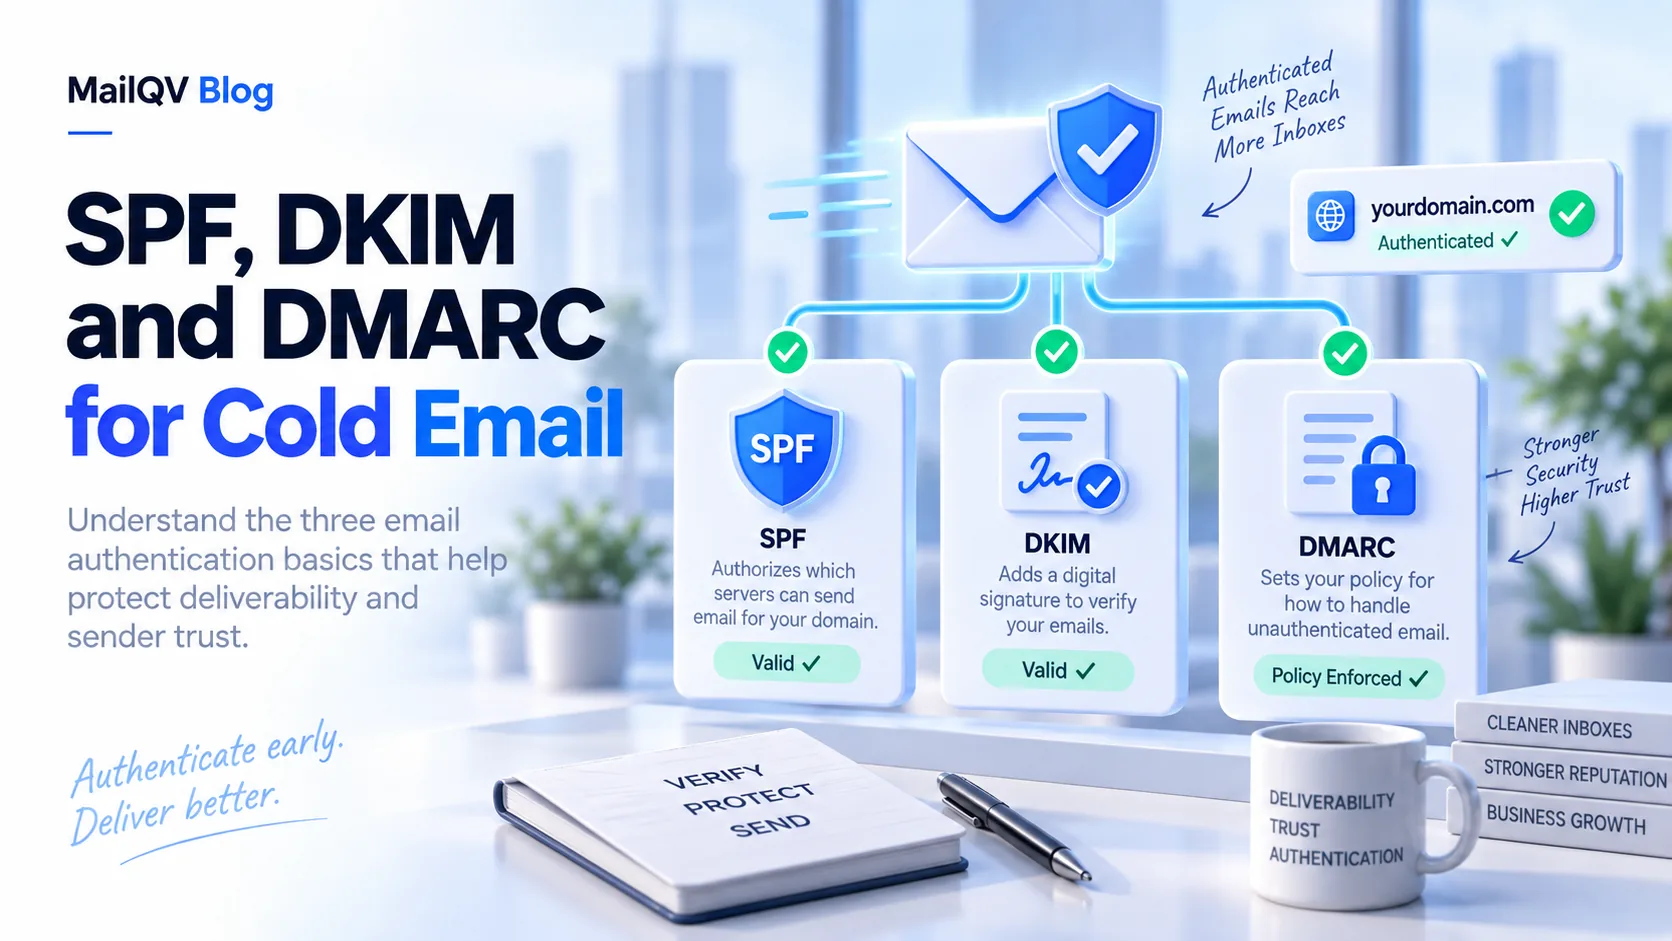
SPF gönderim altyapısını yetkilendirir, DKIM alıcıların bütünlüğü doğrulayabilmesi için mesajları imzalar, DMARC ise alıcılara hizalanmış SPF/DKIM sonuçlarını nasıl değerlendireceklerini ve raporları nereye göndereceklerini söyler. Outreach’i ölçeklemeden önce üçünü de yapılandırın.
Her kayıt ne yapar
SPF, bir alan adı adına gönderim yapmasına izin verilen sistemleri listeleyen bir DNS TXT kaydıdır. DKIM, açık anahtarı DNS’te yayınlanan kriptografik bir imza ekler. DMARC, doğrulanmış alan adının görünür Gönderen alan adıyla hizalı olup olmadığını kontrol eder ve bir politika yayınlar.
Yalnızca SPF’ten geçmek DMARC’tan geçmekle aynı şey değildir: hizalama önemlidir. Yönlendirme SPF’i bozabilirken bozulmamış bir DKIM imzası mesajı doğrulamaya devam eder.
Dikkatle devreye alın
Politikayı sıkılaştırmadan önce her meşru göndericinin envanterini çıkarın. DMARC raporlamasını başlatın, bilinmeyen kaynakları inceleyin ve hizalamayı düzeltin; ardından kanıta dayalı olarak zorunlu politikaya geçin.
- Alan adı başına tek bir geçerli SPF kaydı tutun.
- DKIM anahtarlarını döndürün ve koruyun.
- DMARC toplu raporlarını izlenen bir adrese gönderin.
- Her bağlı sağlayıcıyı bağımsız olarak test edin.
Kimlik doğrulama gereklidir, ama yeterli değildir
Doğru DNS, istenmeyen bir emaili istenen hale getirmez ve gelen kutusu yerleşimini garanti edemez. Hedefleme, şikayetler, bounce yönetimi ve hacim örüntüleri yine önemlidir.
Resmi kaynaklar
Sağlayıcı limitleri ve politikaları değişebilir. Bu resmi sayfalar şu tarihte incelendi: 2026-09-14.
Uygulamaya dökün
Posta kutusu düzeyinde kontrolle ölçülü outbound yürütün.
MailQV; gönderici rotasyonu, sekanslar, kişiler ve kampanya sinyallerini gelen kutusu garantisi vermeden bir araya getirir.